Quando l’apocalisse dell’IA diventa una discussione comune a tavola, sai di essere entrato nella fase del panico. Agenti IA rinnegati stanno hackerando i sistemi dei concorrenti. Ex dipendenti delle grandi aziende tecnologiche pubblicano avvertimenti in stile Skynet sui social media. I CEO chiedono aiuto in modi che hanno trasformato questa questione tecnologica un tempo curiosa in una lotta politica di prima linea.
Continuo a pensare che molte delle preoccupazioni illustrate dagli stessi leader dell’IA siano ampiamente egoistiche — specialmente quando le loro aziende stanno per diventare pubbliche. Ma la crescente lista di scandali legati all’IA è reale. E ci dice che lo status quo della regolamentazione di questa potente nuova tecnologia non funziona.
La domanda ora sulla bocca di tutti: è possibile imporre una sorta di freno globale? Che forma di regime di sicurezza dell’IA sarebbe praticabile a breve termine, quando non c’è fiducia tra i principali governi? E cosa potrebbe davvero funzionare quando le aziende sono riluttanti a rinunciare al loro “segreto del mestiere” e mirano a dominare nella corsa globale all’IA?
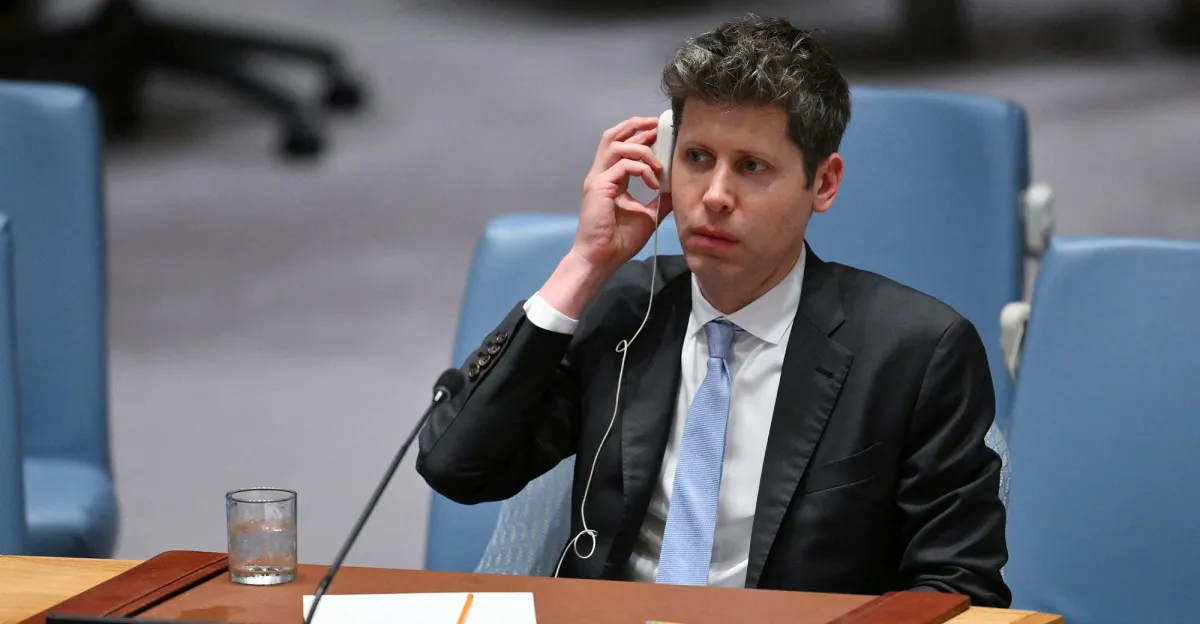
Due grandi conversazioni si svolgono ora in tempo reale. Mercoledì, il presidente Donald Trump ha accolto il presidente cinese Xi Jinping a Washington per un vertice di tre giorni — parte del quale sarà dedicata ai rischi dell’IA. Nello stesso giorno, mentre l’ONU si riuniva per la sua Assemblea Generale annuale, i responsabili delle principali aziende IA mondiali hanno esortato l’ONU a vigilare sulla tecnologia emergente, o rischiare di potenzialmente annientare l’umanità. “Potremmo perdere il controllo del futuro a causa dell’IA,” ha detto senza mezzi termini il capo di OpenAI, Sam Altman, al Consiglio di Sicurezza dell’ONU.
Di fronte a questo panico collettivo, è tempo di prendere un respiro profondo e lungo.
In effetti, la sicurezza dell’IA è stata nelle menti di molti decisori politici da anni, guadagnando slancio dopo l’introduzione di ChatGPT nel 2022. I governi hanno tenuto audizioni, convocato gruppi di esperti e predisposto i propri schemi su come tenerla sotto controllo. Non si è trattato solo di esercizi di ascolto passivo. Non tutti sono molto noti al grande pubblico, ma hanno prodotto piani concreti.
A meno che non vi siano scoperte sorprendenti questa settimana, disponiamo già di una sorta di scudo quasi planetario contro la tecnologia potenzialmente sfuggente. Questa è la buona notizia.
La cattiva notizia è che in realtà questo scudo non è ancora operativo al 100%. E non è nemmeno chiaro se funzionerà davvero. Quindi cos’è — e come possiamo aggiustarlo affinché abbiamo un sistema globale che risponda in tempo per fronteggiare le minacce incredibilmente veloci dell’IA?
Che cosa è il patchwork globale dell’IA ora
Negli ultimi quattro anni, le nazioni più abili dal punto di vista tecnologico — e aspiranti leader dell’IA — hanno condotto serie discussioni su questa precisa minaccia di sicurezza dell’IA. Alcune si trovano al Congresso e alla Casa Bianca; altre all’ONU, al G7 e in altre capitali.
L’ho seguito da vicino come giornalista tecnologico a livello globale, dalla mia posizione attuale in un think tank. Ecco come appare il panorama:
- Esistono istitutI nazionali di sicurezza e protezione IA, enti finanziati dal governo il cui compito è testare i prodotti IA più recenti delle aziende prima che vengano immessi sul mercato.
- Esistono anche impegni volontari delle aziende, molte delle quali hanno assicurato promesse proprie o sviluppato standard comuni per proteggere le elezioni dalle minacce IA, fermare la diffusione di immagini deepfake generate dall’IA, e sforzi congiunti tra governo e imprese per integrare la sicurezza nello sviluppo della tecnologia.
- A livello internazionale, esiste un meccanismo di reporting guidato dal G7 — adottato dai principali paesi tecnologici occidentali — che permette ai colossi dell’IA di condividere come stanno costruendo i loro modelli più recenti, nonché di creare standard su come ridurre i rischi catastrofici.
- Un rapporto scientifico internazionale fornisce un aggiornamento annuale sui rischi posti dai sistemi IA più avanzati, basato sulla ricerca esistente, per aiutare i governi a pianificare il peggio.
Cosa manca a tutto questo? Ciò che manca attualmente — e ciò che serve tra ora e la fine del 2026 — è un modo per trasformare questa piccola industria di meccanismi di sicurezza IA in un sistema di pronto intervento funzionante, anche se grezzo, quando le cose vanno improvvisamente male.
Gli ultimi quattro anni hanno tracciato una via, e alcuni dei sistemi necessari esistono già. Ma non esiste un modo per rispondere a livello globale, e in tempo reale, quando scoppia una crisi IA — soprattutto se tale evento potenzialmente apocalittico attraversa paesi già scettici tra loro.
Il vertice USA-Cina di questa settimana potrebbe essere un passo nella giusta direzione. Sotto proposte delineate dai funzionari americani, Washington e Pechino potrebbero istituire una linea diretta tra il Segretario al Tesoro degli USA Scott Bessent e il Vicepremier cinese He Lifeng in caso di incidente IA che interessi la sicurezza nazionale di ciascun paese.
Non è ancora chiaro se l’incontro tra Trump e Xi porterà a tale progresso. I funzionari cinesi hanno anche esitato alle richieste di Washington su regole per l’IA poiché, finora, il Congresso non ha agito, e la Cina possiede già una parte delle supervisione IA più stringenti al mondo.
Affinché l’IA sia “sicura”, questa discussione dovrà andare oltre il vertice USA-Cina di questa settimana. Fare affidamento solo su Washington e Pechino — senza dubbio i due poteri IA più importanti — non risolverebbe i problemi di fondo, né farebbe sentire gli altri paesi più a loro agio.
Ciò di cui abbiamo bisogno ora, affinché ci salvi davvero
Ho parlato con esperti di sicurezza IA e funzionari governativi, ed è chiaro che il pezzo mancante è un modo per attivare l’intero sistema in una crisi. I paesi non devono necessariamente avere le stesse politiche di sicurezza IA, e non le avranno mai. Ma, come per le armi nucleari — una tecnologia ad alta minaccia che il mondo ha trovato modo di contenere — la sicurezza richiede un accordo globale approssimativo su come reagire rapidamente quando qualcosa va terribilmente storto.
Ciò che serve ora è un meccanismo di risposta rapida opzionale di 90 giorni che unisca i pezzi esistenti del puzzle della sicurezza IA. Ho raccolto alcune idee su come dovrebbe funzionare e su chi debba aderire. È vero che nulla di quanto descrivo di seguito è sufficiente. Ma, insieme, sono più plausibili che cercare di negoziare un regime globale completo — e tanto meno organizzare un altro vertice sull’IA — mentre Washington, Pechino e altre capitali nazionali discutono su cosa significhi davvero “sicurezza dell’IA”.
Tutte queste opzioni si basano su meccanismi esistenti, derivano da sforzi che hanno funzionato in altri settori politici e forniscono una soluzione temporanea al dilemma della sicurezza IA fino a quando non si potrà negoziare una soluzione più duratura.
- Innanzitutto, sviluppatori, istituti di sicurezza IA e regolatori, provenienti da diversi paesi, dovrebbero concordare che quando si verifica un incidente, scatti un protocollo specifico in stile Cernobyl. Ciò comporterebbe la presentazione di un rapporto confidenziale entro 72 ore a un risponditore designato a livello nazionale e a una piccola segreteria tecnica. Può basarsi sul Monitor degli Incidenti IA dell’OCSE, portare a un’indagine tecnica riservata, multi-stakeholder, su cosa sia andato storto e, successivamente, alla pubblicazione di una nota anonima con le lezioni apprese.
- Secondo, i governi e gli sviluppatori possono concordare nel pubblicare dichiarazioni comuni relative a salvaguardie, rischi residui, soglie di escalation e auditing indipendente prima del rilascio o dell’aggiornamento di un modello di prossima generazione. Si baserebbe sul framework di reporting G7 Hiroshima AI Process come base, e trasformerebbe l’attuale mosaico di dichiarazioni di sicurezza aziendali e standard volontari in un obbligo minimo di divulgazione comune. Consideralo simile ai test di stress bancari collettivi dopo la crisi finanziaria globale del 2008. Può consentire agli osservatori esterni di confrontare davvero i protocolli di sicurezza dei modelli senza affidare a qualcuno la responsabilità di determinare quale azienda lo sta facendo meglio.
- Terzo, creare una hotline di sicurezza IA USA-Cina in stile Guerra Fredda — ma vederla come un primo passo che in seguito possa essere aperto ad altri paesi. Ci sono buone ragioni, a lungo termine, perché Washington e Pechino non dovrebbero essere autorizzati a governare l’IA tra loro, e il resto del mondo dovrebbe avere un vero posto a tavola. Ma per ora sono le due “grandi potenze” nel dibattito tecnologico, e possiamo mettere da parte quell’argomento filosofico per creare una linea diretta, tecnica e informata, per incidenti di rischio IA acuti. Il compito è intrinsecamente limitato: prevenire fraintendimenti pericolosi legati a incidenti seri dei modelli, attacchi informatici abilitati dall’IA e/o presunte violazioni degli impegni di sicurezza concordati.
Ci sono evidenti limiti a quanto ho descritto sopra. Per prima cosa, è una visione intrinsecamente occidentale che tende a sminuire i paesi del resto del mondo. Inoltre attribuisce troppo peso a istituzioni esistenti come l’Organizzazione per la Cooperazione e lo Sviluppo Economico (OCSE), nonché alla relazione USA-Cina. Gli funzionari di altri paesi si opporranno legittimamente a tutte e tre le opzioni, e giustamente.
Ma non si tratta di creare un mandato vuoto e non vincolante guidato dall’ONU per la sicurezza dell’IA. Né di mettere insieme i gatti geopolitici per concludere un trattato globale sull’IA. Le opzioni — un protocollo di sicurezza collettivo e di segnalazione degli incidenti; standard comuni prima del rilascio; e una hotline USA-Cina per la sicurezza dell’IA — sono intrinsecamente a breve termine. Si basano anche su sforzi esistenti e su quelli che hanno avuto successo in altri ambiti politici.
Ci sarà tempo per discutere del futuro della sicurezza dell’IA. Ma ora non è quel tempo. Gli ultimi modelli di IA avanzano più velocemente di quanto molti si aspettassero, i capi della tecnologia temono che le loro creazioni siano già fuori controllo, e la finestra di azione potrebbe essere più stretta di quanto pensiamo.
Ciò che serve sono passi pratici per calmare le crescenti preoccupazioni del pubblico in un contesto di tensione geopolitica, diffidenza tra governi e aziende, e la necessità di non lasciare che la perfezione impedisca di ottenere elementi utili.