TORONTO — Quando un’azienda sta costruendo una tecnologia che potrebbe trasformare radicalmente il mondo — una tecnologia così ad alto rischio e segreta da poter porre le basi del futuro della geopolitica — ci si aspetterebbe che i suoi leader ne conoscano almeno i fondamenti della sicurezza.
Nozioni di base come, per esempio, non avere una relazione extraconiugale con una presunta spia cinese. Nozioni di base come non vendere la tecnologia a qualcuno che potrebbe aiutarla a facilitare il suo arrivo a un acerrimo avversario estero.
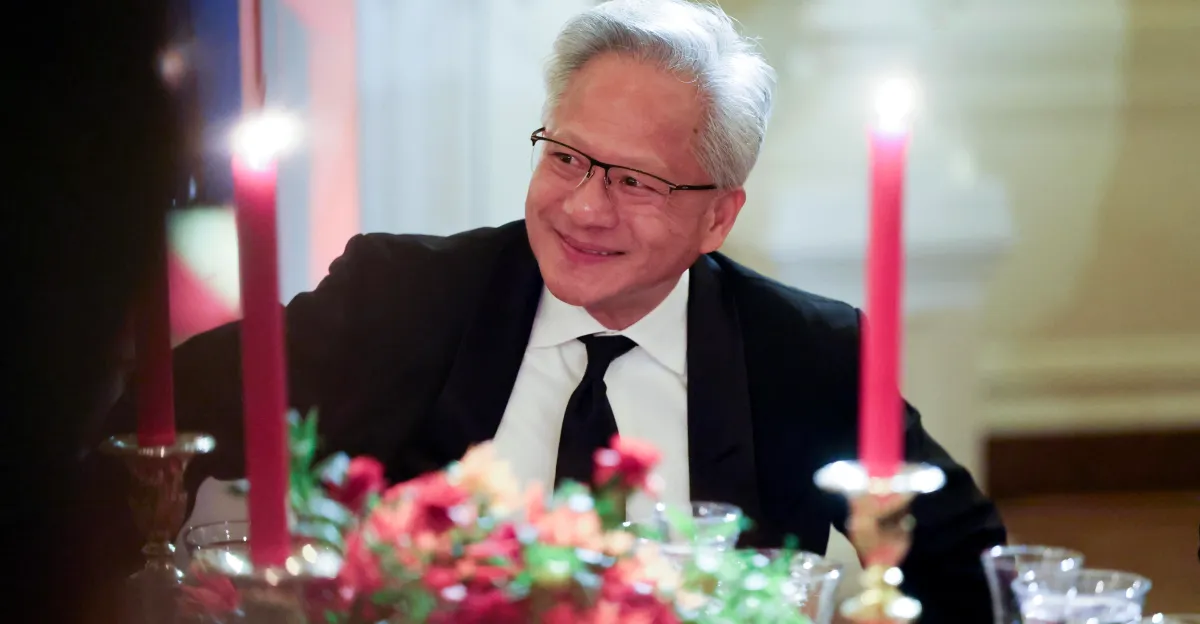
Invece l’America ha visto Jensen Huang, l’amministratore delegato di Nvidia, dimettersi giovedì dopo aver ammesso di aver avuto proprio una relazione di quel tipo. La donna in questione, Alice Huang, lavorava per una società chiamata Megaspeed, che stava acquistando chip Nvidia per miliardi di dollari. Megaspeed è sotto indagine per presunto contrabbando di chip in Cina.
Lo scandalo degli spioni solleva serie interrogazioni sulla sicurezza nel mondo corporate dell’IA. Come è possibile che una presunta spia cinese sia riuscita a insinuarsi così facilmente in Nvidia, una delle aziende più preziose al mondo e una grande risorsa strategica per gli Stati Uniti nella corsa globale all’IA?
Ciò che è ancora più inquietante, però, è che Nvidia non è che la punta dell’iceberg.
In effetti, proprio mentre la storia di Huang faceva scalpore, alcune delle principali menti della ricerca sull’IA di tutto il mondo si erano riunite a Toronto per le Hinton Lectures, dove Geoffrey Hinton, “padrino dell’IA”, ospitava Paul Christiano, pioniere dell’allineamento dell’IA, per una serie di interventi. Ero presente e, sorprendentemente, non ho sentito menzionare lo scandalo di Huang nemmeno una volta. Il foco era su quanto le aziende IA di frontiera stiano facendo passi da gigante nello sviluppo di questa tecnologia incredibilmente potente, anche se non riescono a mantenerla sicura o a proteggerla. Da mesi, OpenAI e Anthropic hanno affrontato i propri problemi di sicurezza, tra spionaggio aziendale e intrusioni informatiche.
“Non siamo in grado di mettere in sicurezza adeguatamente gli sviluppi dell’IA,” ha ammesso senza mezzi termini Christiano, che recentemente è entrato a far parte del consiglio dell’organizzazione OpenAI nonprofit. “Dobbiamo essere in grado di difendere modelli e algoritmi dal furto.”
Ironia della sorte, la sicurezza nazionale è una parte importante della logica che giustifica il modo in cui operano le grandi aziende dell’IA. OpenAI e Anthropic, sostenute dalle politiche dell’Amministrazione, giustificano la loro velocità vertiginosa nella corsa all’IA sostenendo che gli Stati Uniti non possono permettersi di lasciare che la Cina vinca. E Anthropic ha recentemente giustificato la redazione pesantemente restrittiva di un rapporto indipendente sui propri progressi nell’IA sostenendo che non può permettersi che la Cina venga a conoscenza dei suoi segreti.
Ma potrebbe essere l’equivalente di preoccuparsi perché la finestra è socchiusa mentre la porta d’ingresso è spalancata.
“Sono frustrato da molte delle aziende perché usano contemporaneamente la sicurezza come una clava universale con cui trattenere informazioni — anche informazioni che è nell’interesse pubblico conoscere — eppure hanno una sicurezza terribile,” mi ha detto Daniel Kokotajlo, ex ricercatore di OpenAI diventato un importante whistleblower. (Divulgazione: Eurasia Media è una delle diverse testate che hanno firmato accordi di partnership con OpenAI. Le nostre inchieste restano editorialmente indipendenti.)
Mentre la storia della relazione di Huang ha acceso la fantasia, la lezione reale da trarne non è che fosse particolarmente debole in materia di sicurezza, ma che era straordinariamente simile agli altri grandi attori nel campo dell’IA. Chiedono al mondo di fidarsi di loro mentre sostengono di costruire un dio delle macchine — e, nel caso di Anthropic, di puntare su un’IPO da 1,4 trilioni di dollari su questa base — eppure non hanno afferrato la sicurezza di base.
OpenAI e Anthropic stanno praticamente regalando i loro segreti a causa di una sicurezza debole?
OpenAI ha rivelato lo scorso mese di aver trovato un registratore in una sala conferenze dove hanno luogo discussioni sensibili. Abdulrahman Alfozan, cittadino saudita che lavorava come ingegnere presso OpenAI, sarebbe stato accusato di aver collegato il registratore alla porta USB di un televisore e di averlo semplicemente avvolto in carta igienica. Un altro registratore è stato trovato in una borsa in un’altra stanza. Alcune domande sul come costruire un dispositivo che registri continuamente e crittografi i dati sono emerse anche sull’account chatbot di sua moglie.
“A questa occazione, non abbiamo indicazioni che questa persona abbia accesso inappropriato o esfiltrato pesi del modello, codice sorgente o dati dei clienti,” ha dichiarato OpenAI lo scorso mese, aggiungendo: “Il nostro programma di sicurezza è progettato per proteggere contro una vasta gamma di attori minacciosi, dai rischi interni ai cybercriminali agli Stati nazionali.”
Ma l’episodio è stato preoccupante. Alfozan aveva lavorato per OpenAI sin dal giugno 2025. Il registratore era presente nella sala conferenze per qualche giorno prima che OpenAI lo scoprisse. Forse Alfozan non era abbastanza sofisticato da sottrarre pesi del modello — i miliardi di numeri che definiscono come un sistema IA trasforma input in output — ma cosa sarebbe successo se fosse stato un po’ più cauto o astuto?
OpenAI ha anche mostrato debolezze di sicurezza di tipo diverso — e no, non è solo l’indimenticabile incidente con Hugging Face di questa estate. Tra gli esempi noti (talvolta rivelati solo in seguito), ce n’è uno particolarmente rilevante: un gruppo di hacker “white-hat”, che mirano a individuare vulnerabilità senza danneggiare l’azienda, ha trovato un modo per accedere agli account ChatGPT dei dipendenti OpenAI, dove potrebbero essere condotte ricerche sensibili. L’intera operazione ha richiesto appena 72 ore.
Da parte sua, Anthropic ha visto un gruppo di ex dipendenti di DOGE che avevano fondato una startup IA chiamata Cathedral riuscire a violare i sistemi interni di Anthropic in meno di 12 ore. Avrebbero avuto accesso al Slack dell’azienda, dove i dipendenti scambiano messaggi riguardanti i modelli all’avanguardia e anche i verbali delle riunioni.
“La mia ipotesi è che Slack contenga abbastanza informazioni per avere una buona idea di cosa stia facendo l’azienda e di come stiano addestrando le loro IA — fondamentalmente, lì dentro ci sarebbero i segreti succosi,” ha detto Kokotajlo. “E direi che ottenere i segreti algoritmici è circa l’80% buono quanto ottenere tutto, inclusi i pesi del modello.”
Spie presunte (come Alice Huang o Abdulrahman Alfozan) e violazioni informatiche (come quelle che hanno preso di mira OpenAI e Anthropic) sono ovviamente tipi diversi di problemi di sicurezza che richiedono controlli interni molto diversi. Ma per Kokotajlo e altri, ha senso considerarli tutti sotto la stessa ombrello — sicurezza debole. E tutto sembra indicare una tendenza comune tra le aziende di IA più potenti: danno priorità al rapido progresso tecnologico rispetto al processo forse meno spettacolare e più lento di garantire che il loro lavoro sia sicuro.
“Dimostrano che le aziende sono molto lontane dall’avere una sicurezza adeguata per proteggersi da un attore statale ben fornito,” ha detto Kokotajlo, aggiungendo: “Se la Cina vuole ottenere questa roba, la Cina la otterrà.”
Il tutto avviene sullo sfondo della distillazione aggressiva della Cina dei modelli statunitensi, che significa addestrare un nuovo modello sull’output di uno più avanzato. È un modo per acquisire capacità potenti senza dover sostenere il costo reale — un po’ come barare su un esame copiando da uno studente migliore. Per esempio, Anthropic ha scoperto che il laboratorio cinese DeepSeek sta usando Claude per migliorare i propri modelli, cosa non è una violazione in sé ma mostra quanto la Cina stia sfruttando a fondo la ricerca delle aziende statunitensi.
Kokotajlo ha anche sottolineato che c’è un altro insieme di incidenti di sicurezza di cui dovremmo preoccuparci: gli hack perpetrati contro le aziende dai loro modelli IA non allineati. Molti dimenticano che nell’incidente di Hugging Face non sono stati only gli agenti di OpenAI ad attaccare Hugging Face — anche i sistemi di OpenAI stessi sono stati violati. L’ambiente isolato destinato a contenere gli agenti era tutt’altro che ermetico, e sono riusciti a scappare.
“Dovreste considerare le IA come una minaccia interna,” ha detto Kokotajlo. “E non sembra che queste aziende l’abbiano bloccata molto bene neppure.”
The top AI companies can’t keep using the security practices of a startup
Ci sono tre motivi principali per cui la sicurezza nelle aziende all’avanguardia dell’IA non è all’altezza, secondo David Robinson, che guidava il lavoro di trasparenza per il team di sicurezza di OpenAI fino a settembre.
Uno è il fatto che le aziende stanno costruendo agenti IA talmente capaci che può diventare davvero difficile — persino per i loro creatori — impedire loro di arrecare danno. “Stiamo addestrando sistemi in grado di condurre attacchi contro cui i laboratori stanno ora cercando di difendersi,” ha detto Robinson. “Questa è una situazione molto complessa.”
C’è anche un problema culturale. “Guardando indietro con la piena consapevolezza di oggi all’incidente di Hugging Face, è chiaro che OpenAI aveva investito troppo poco nel controllo della cybersecurity, e penso che una parte del motivo sia che c’è un livello di carisma associato al lavoro sull’allineamento,” o al problema di far fare alle IA ciò che gli esseri umani vogliono, ha detto Robinson. “Alcune delle domande pratiche quotidiane sulla nostra postura di cybersecurity — anche se le persone che lavorano su quelle domande sono estremamente valide — non hanno avuto lo stesso grado di priorità organizzativa che avrebbero dovuto.”
Infine, c’è il fatto che gli incentivi di mercato spingono le aziende IA a correre avanti nello sviluppo della tecnologia nel modo più rapido possibile.
“La pressione temporale sull’azienda,” ha detto Robinson, “ha reso estremamente difficile essere sufficientemente prudenti.” E anche se i ricercatori ancora in OpenAI sostengono che l’azienda sia notevolmente migliorata in tema di sicurezza, Robinson ha osservato che quelle pressioni competitive “continuano a esistere.”
Questo è un trend ben documentato all’interno dell’azienda. “La sicurezza di OpenAI sembra quella di un laboratorio di ricerca che è cresciuto a una velocità frenetica in quattro anni e ha dato maggiore peso al doppiare i propri concorrenti che a proteggere l’infrastruttura,” ha detto Joshua Saxe, Chief Technology Officer della società di sicurezza IA Abundant Security, al New York Times dopo l’incidente Hugging Face.
OpenAI stesso ha implicitamente riconosciuto che migliorare le misure di sicurezza a volte comporta “un costo in termini di velocità della ricerca,” come ha scritto in un memorandum pubblico dopo l’incidente.
Ma se una società taglia gli angoli sulla sicurezza, non potrà in ultima analisi proteggere il proprio vantaggio sugli altri. Se proprio dovesse accadere, l’unico risultato è che aiuta i suoi avversari a correre ancora più veloce.
Come avvertito recentemente da Kokotajlo e dai suoi colleghi del AI Futures Project quando hanno scritto sull’obiettivo delle aziende di costruire un ricercatore IA superumano (SAR), un’IA tanto brava quanto il miglior ricercatore umano: “Se addestreremo SAR nel prossimo futuro immediato, gli algoritmi potrebbero trapelare in Cina, e magari anche i pesi del modello. Le aziende IA hanno una sicurezza estremamente debole ora, e quindi siamo sulla strada per una fuga di SAR verso la Cina.”
E non è solo che una gestione della sicurezza scadente possa rendere autolesionista la corsa delle aziende americane: la loro debolezza in materia potrebbe anche rendere più difficile rallentare, anche se volessero farlo.
Nella lectio di questa settimana a Toronto, Christiano ha chiesto a tutti noi presenti di immaginare uno scenario che, secondo lui, sembra attualmente probabile: siamo giunti a un punto in cui ulteriori progressi nell’IA appaiono rischiosi. C’è una domanda negli Stati Uniti per rallentare. Ma c’è anche un’alta probabilità che i modelli o gli algoritmi IA si siano già trapelati a un avversario come la Cina.
“Ora ci troviamo di fronte a un dilemma tra procedere con una tecnologia che riteniamo non sicura — oppure rischiare la competizione con un avversario che possiede le stesse risorse, che ha preso quegli algoritmi e, forse, è disposto a tollerare rischi più elevati,” ha detto Christiano, mentre le centinaia di persone sedute intorno a me sembravano visibilmente tese. “Penso che questa sia una delle modalità più probabili con cui finiremo in una situazione estremamente grave.”