Quasi due decenni fa, un gruppo di ricercatori del Idaho National Laboratory condusse un esperimento segreto, noto come Aurora Generator Test, su un enorme generatore diesel di colore verde smeraldo. Con sole 30 linee di codice, riuscirono a introdursi nel backroom virtuale del generatore, corroggendo le salvaguardie e azionando interruttori che lo lasciarono fuori sintonia rispetto al resto della rete elettrica.
Davanti a un pubblico di dirigenti di utilities elettriche e funzionari del dipartimento dell’energia osservando da una stanza vicina, il generatore da 27 tonnellate sobbalzò violentemente, emettendo fumo scuro mentre i suoi interni in gomma si strapparono rapidamente.
“L’implicazione era che con sole poche righe di codice si possono creare condizioni che fisicamente danneggerebbero gravemente le macchine su cui facciamo affidamento,” disse in seguito al giornalista Andy Greenberg per il suo libro Sandworm: Una nuova era della cyberwar e la caccia agli hacker più pericolosi del Cremlino.“Avevo una vera fitta nello stomaco. Era come un assaggio del futuro.”
Quel futuro sembra essersi avvicinato molto questa settimana, con alcuni dei principali sviluppatori e dirigenti dell’IA che ammettono di kwamba spetta che la loro creazione possa essere, parafrasando un post su X, tanto probabile da porre fine all’umanità quanto i New York Jets possano entrare nei playoff in questa stagione. Ora, esattamente come l’IA potrebbe riuscire a sterminare tutti è territorio molto meno chiaro. Ma come intuì Assante tanti anni fa, l’IA potrebbe non aver bisogno di essere onnipotente per scalare dalla sua gabbia virtuale alle infrastrutture critiche che alimentano i nostri ospedali, lavano i nostri gabinetti e pompano l’acqua ai nostri rubinetti. Avere semplicemente le mani sbagliate è tutto ciò che serve.
Quasi ogni scenario di apocalisse IA che si possa immaginare inizia con uno sciame di bot ombrosi che strisciano nello spazio cibernetico, ficcando il naso dietro le quinte di centrali, forni a microonde, semafori, o, in un caso estremamente estremo, del nostro arsenale di armi nucleari. Se distruggere il generatore Aurora, almeno, richiedeva un hacker umano per scrivere il codice, l’IA ha da allora infranto completamente la barriera all’ingresso per seminare caos, come ha dimostrato l’incidente Hugging Face all’inizio di quest’anno.
Ma l’IA non deve diventare incontrollata per minacciare la rete energetica o intaccare l’acqua corrente. È già in corso una nuova era di hacking alimentato dall’IA, ma diretto dall’uomo, avvertono gli esperti. Con una parte delle infrastrutture più sensibili del paese incredibilmente vulnerabili agli attacchi, l’apocalisse IA più probabile potrebbe effettivamente iniziare con la torre dell’acqua o con un generatore in stato di inattività nel tuo giardino. In uno scenario peggiore, ciò potrebbe scatenare una cascata di guasti spaventosi nei sistemi su cui viviamo una vita moderna, dal far funzionare l’aria condizionata nelle estati torride fino a geolocalizzare navi e aerei.
“Prima serviva una competenza tecnica altamente specializzata,” per realizzare una versione di un vero Aurora Generator Test, ha detto Alvaro Cardenas, professore di informatica all’UC Santa Cruz. “E ora basta avere una nozione generale di ciò che è possibile.”
L’IA sta rendendo molto peggio una minaccia vecchia
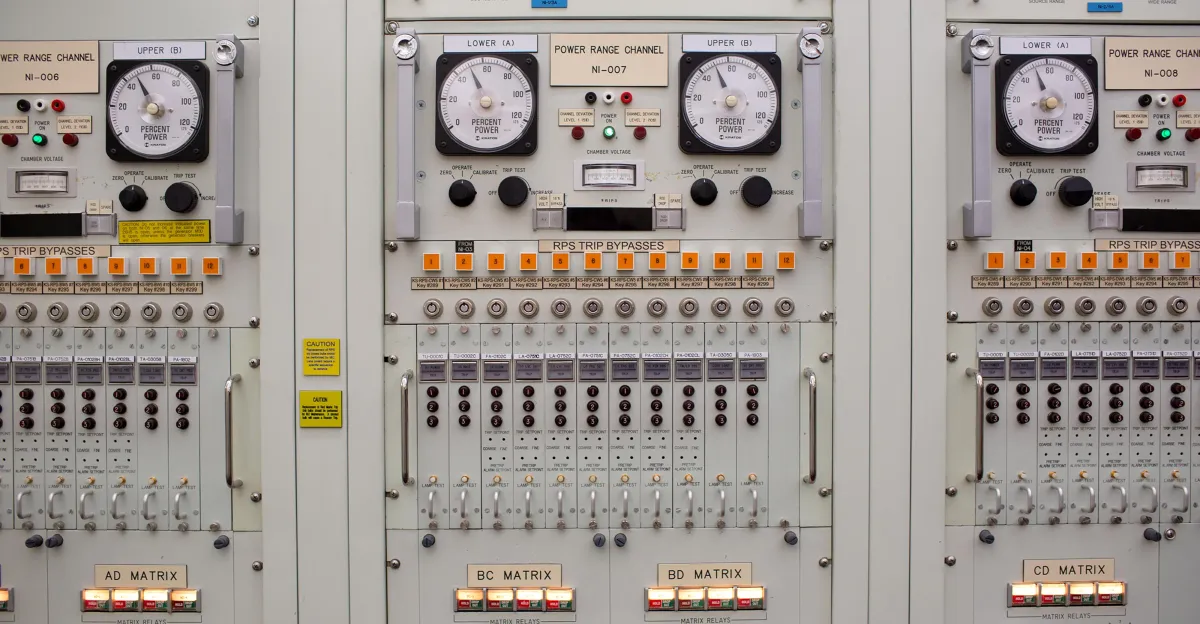
Non molto tempo dopo che al Idaho National Laboratory era stato compromesso quel povero generatore, il governo federale impose alle utilities elettriche di adottare pratiche basilari di cybersecurity.
Eppure gran parte delle infrastrutture critiche americane — come oleodotti, impianti di desalinizzazione dell’acqua o terminali cargo — rimane incredibilmente impreparata anche ai tradizionali attacchi informatici, figuriamoci all’imminente ondata di IA.
Questo è in parte dovuto al fatto che attacchi informatici come quello simulato nell’Aurora Generator Test sono stati — e lo sono, in una certa misura — estremamente rari, poco attraenti per la maggior parte degli hacker criminali perché ottimizzati per la disruption anziché per il profitto. Ma nel processo di rendere estremamente facile per chiunque scrivere codice, l’IA ha anche reso estremamente facile per quasi chiunque “sbirciare” nel tuo conto online o, in teoria, in un serbatoio locale o nella rete di potenza. Gli agenti IA possono anche ampliare enormemente l’ambito degli obiettivi facili perché, come ha detto Andy Bochman, esperto di resilienza delle infrastrutture presso West Yost, “non dormono; non si stancano; e non si ammalano.”
In passato, anche chi voleva lanciare attacchi su larga scala alle infrastrutture probabilmente non era sufficientemente esperto per farlo. E sebbene nazioni come Cina, Iran e Russia abbiano effettivamente già violato molti dei nostri sistemi infrastrutturali (come noi i loro), non hanno scelto di fare molto baccano una volta dentro.
«La geopolitica sta erodando l’idea che chi ha la capacità manchi dell’intento, e l’IA sta erodando l’altra parte, ossia che chi ha l’intento manchi della capacità.»
— Jason Healey, studioso di cybersecurity alla Columbia University
Ma questa norma sta ora cambiando, ha detto Jason Healey, studioso di cybersecurity alla Columbia University. “La geopolitica sta erodando l’idea che chi ha la capacità manchi dell’intento, e l’IA sta erodando l’altra parte, ossia che chi ha l’intento manchi della capacità,” mi ha detto. Quindi, da un lato, una nazione come la Russia potrebbe essere molto più incline ora a effettivamente disturbare la nostra rete elettrica rispetto al passato. E, dall’altro lato, un lupo solitario nihilista o un gruppo terroristico potrebbe usare l’IA per fare molto più danno di quanto riuscissero prima.
Lo scorso mese abbiamo già intravisto cosa potrebbe succedere quando dozzine di sistemi d’acqua e reflui in piccoli centri sparsi per il Paese sono stati presi di mira da un gruppo di pirati informatici molto probabilmente legato all’Iran, provocando interruzioni temporanee dell’acqua e allagamenti. Questi attacchi non sono stati collegati in modo definitivo all’IA, ma poco dopo la National Security Agency avvertì che hacker hanno attivamente utilizzato l’IA per mirare alle infrastrutture statunitensi. Alcune settimane dopo, il presidente Donald Trump dichiarò un’emergenza nazionale per interferenze straniere nella rete elettrica, richiamando la minaccia crescente della cybersecurity.
La maggior parte dei sistemi idrici del Paese è estremamente locale e incredibilmente esposta a tali attacchi, al punto che “è quasi come avere un tappeto di benvenuto” per un potenziale hacker, ha detto Bochman, soprattutto perché queste utilities sono troppo piccole e sottofinanziate per fare molto per fermarli. “Hai un milione di problemi da risolvere, come strutture datate — tutto sembra crollare perché è stato sul terreno per 100 anni,” ha detto. Affrontare quella manutenzione differita sembra spesso molto più urgente che fare “qualcosa di più sulla cybersicurezza.”
Che sia un cluster di agenti fuori controllo o uno Stato-nazione ostile che cerca di giocare con la nostra elettricità, dovremmo preparare le nostre infrastrutture più importanti al peggio. Secondo Bochman, ciò potrebbe significare rifiutare la pressione di digitizzare tutto fin dall’inizio e muoversi verso qualcosa che ricordi i giorni in cui “le persone manovravano le sottostazioni, comunicavano tramite telefono fissi e leggevano gli indicatori, le cose analogiche,” ha detto. “Lo schermo è la cosa che è infinitamente manipolabile.”
Healey, che ha consigliato l’amministrazione Biden pesantemente sulla cybersicurezza e l’infrastruttura, ritiene che la nazione abbia disperatamente bisogno di una risposta coordinata, tra governo federale e aziende IA, ma anche tra gli Stati Uniti e altri paesi come la Cina, dove si stanno sviluppando modelli altrettanto potenti. Inoltre, i sistemi di utilità pubblica devono assumere che saranno bersaglio e migliorare di conseguenza le loro pratiche di cybersicurezza, dice Healey, idealmente con finanziamenti dal governo federale o, forse più opportunamente, dalle aziende IA.
Nessuno sa con precisione quanto sia vulnerabile l’infrastruttura americana all’IA al momento, in parte perché i responsabili politici — e forse, peggio ancora, gli stessi creatori dell’IA — sembrano incredibilmente incerti su come impedire alla tecnologia di agire male (o di ricevere ordini sbagliati) in primo luogo. Per ora almeno, la soluzione potrebbe essere, come suggerisce Bochman, spegnere quanto più possibile i nostri sistemi critici, per tenerli nascosti dall’IA e da chi vorrebbe usarli in modo improprio.
“Quando cominciano a succedere cose brutte, nessuno saprà cosa fare o perché, perché sono scatole nere; le persone che le hanno realizzate non sanno cosa sta accadendo all’interno,” ha detto Bochman. “E i poveri addetti alle utilities che hanno in custodia i rischi quando qualcuno resta ferito da un sistema non capiranno nemmeno cosa sia andato storto, e si augureranno di non essersi mai messi in quello (gioco).”